HTTPS, Security Headers e Best Practice: La Sicurezza Spiegata ai Non Tecnici
In un articolo precedente abbiamo esplorato la Content Security Policy (CSP), una vera e propria “cassaforte” contro gli attacchi informatici. Tuttavia, prima di installare una cassaforte, devi assicurarti che la porta d’ingresso del tuo negozio abbia almeno una serratura funzionante.
Nel mondo del web, le fondamenta della sicurezza sono spesso invisibili agli occhi di un non-tecnico, ma la loro assenza può devastare la reputazione di un’azienda. Vediamo quali sono le configurazioni minime e non negoziabili che pretendo per ogni progetto web che realizzo, spiegate in modo semplice.
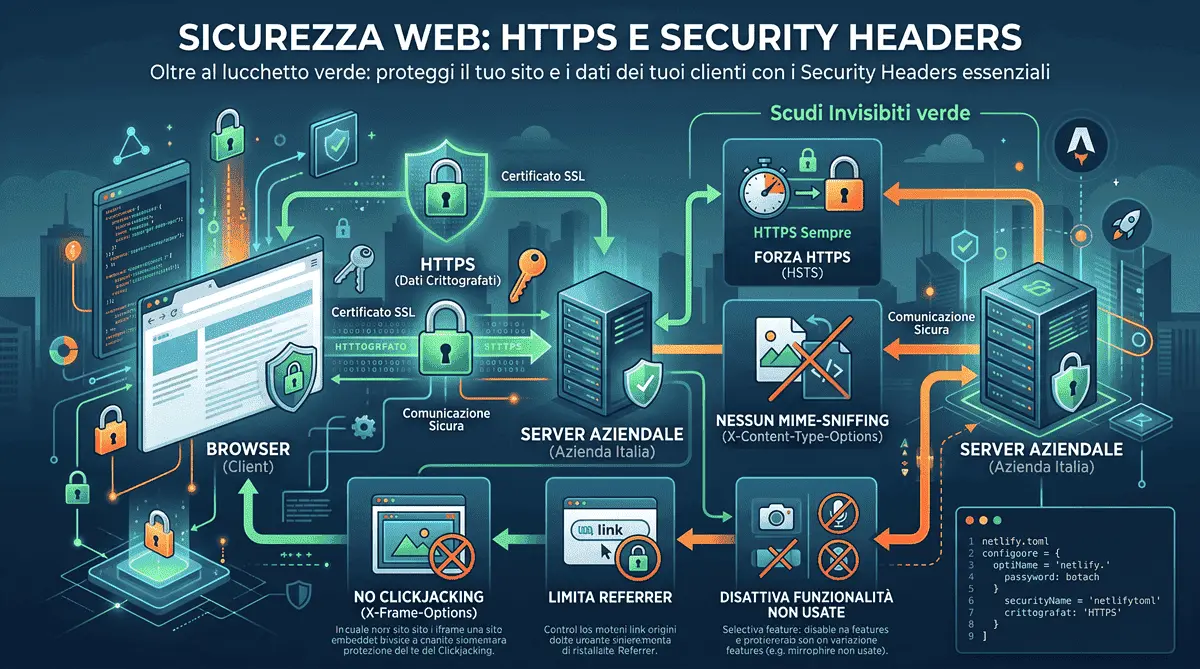
1. Il minimo sindacale: L’HTTPS (Il lucchetto verde)
Quando navighi su un sito http:// (senza la “s” finale), i dati scambiati tra te e il server viaggiano in chiaro. È come spedire una cartolina postale: chiunque, dal postino al vicino di casa, può leggerne il contenuto.
L’HTTPS (grazie al certificato SSL) inserisce quella cartolina in una busta blindata. I dati vengono crittografati e solo il destinatario ha la chiave per leggerli.
Perché è fondamentale per il business?
- Fiducia: I browser moderni (come Chrome o Safari) marchiano i siti HTTP con un vistoso avviso rosso “Non Sicuro”. Nessun cliente inserirà la propria carta di credito o la propria email su un sito etichettato così.
- SEO: Google considera l’HTTPS un fattore di posizionamento ufficiale. A parità di contenuti, un sito sicuro scavalcherà sempre un sito non sicuro nei risultati di ricerca - lo stesso principio di fiducia tecnica che guida la mia guida ai Core Web Vitals 2026.
2. I Security Headers: Gli “Scudi Invisibili”
Avere l’HTTPS oggi è la base, ma non basta più. I server possono inviare al browser del visitatore delle istruzioni di sicurezza nascoste chiamate Security Headers. Pensa a questi header come a un manuale di istruzioni che dice al browser dell’utente come comportarsi per non mettersi nei guai.
Ecco i 3 “scudi” più importanti da conoscere per iniziare:
HSTS (Strict-Transport-Security)
Anche se hai l’HTTPS, un utente potrebbe digitare per sbaglio il tuo indirizzo con http://. Un hacker potrebbe sfruttare quella frazione di secondo per intercettare la connessione.
L’intestazione HSTS dice al browser: “Da oggi in poi, per il prossimo anno, ricordati di connetterti a questo sito SEMPRE E SOLO tramite HTTPS, anche se l’utente digita l’indirizzo vecchio”.
X-Frame-Options (Protezione dal Clickjacking)
Immagina che un sito truffaldino crei una pagina web e carichi il tuo sito al suo interno in modo invisibile, posizionando un proprio pulsante falso esattamente sopra il tuo pulsante “Acquista”. L’utente crede di cliccare sul tuo sito, ma in realtà sta regalando soldi a un truffatore. Questo è il Clickjacking. Questo header blocca la truffa alla radice, dicendo al browser: “Non permettere a nessun altro sito web di inglobare le mie pagine all’interno di un iframe”.
X-Content-Type-Options (No MIME-Sniffing)
A volte i browser cercano di indovinare che tipo di file stanno scaricando (es. un’immagine rispetto a uno script). Gli hacker usano questa debolezza per camuffare un virus da immagine innocua e farlo eseguire al browser. Questo header disabilita le supposizioni: “Fidati solo di ciò che ti dichiara il server. Se il server dice che è un’immagine, trattalo come tale e non provare a eseguirlo come codice”.
La configurazione reale, non solo teoria
Oltre ai 3 scudi principali, nella pratica ne configuro sempre almeno altri due: Referrer-Policy (limita quante informazioni sull’URL di provenienza vengono condivise quando un utente clicca un link verso un altro sito) e Permissions-Policy (disattiva selettivamente funzionalità del browser - fotocamera, microfono, geolocalizzazione - che il sito non usa). Questo è, testualmente, il blocco di header in produzione su questo stesso sito, dichiarato una volta sola a livello di hosting (in netlify.toml, dato che si tratta di un sito interamente statico):
[[headers]]
  for = "/*"
  [headers.values]
    X-Content-Type-Options = "nosniff"
    X-Frame-Options = "DENY"
    Referrer-Policy = "strict-origin-when-cross-origin"
    Permissions-Policy = "camera=(), microphone=(), geolocation=()"
    Strict-Transport-Security = "max-age=31536000; includeSubDomains"
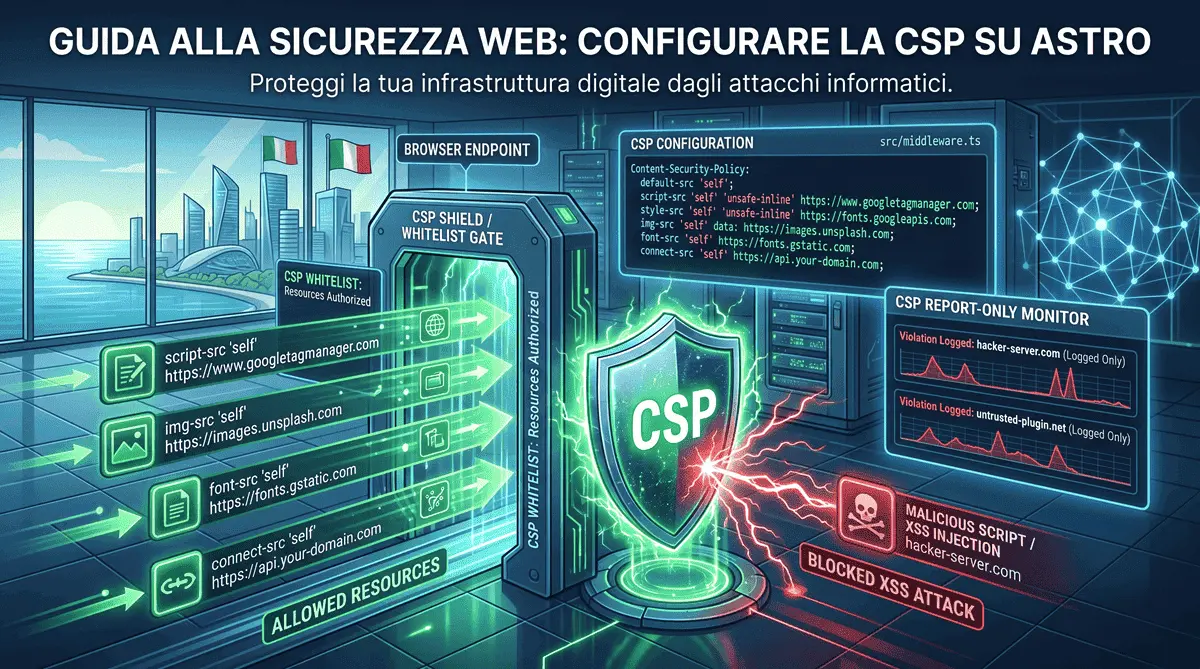
Il sesto header di produzione, Content-Security-Policy-Report-Only, l’ho lasciato fuori da questo blocco solo per leggibilità: ne parlo nel dettaglio (inclusa la logica del modo “Report-Only” prima di passare all’enforcement vero e proprio) nella mia guida alla CSP su Astro.
3. La Sicurezza Architetturale: Perché uso Astro
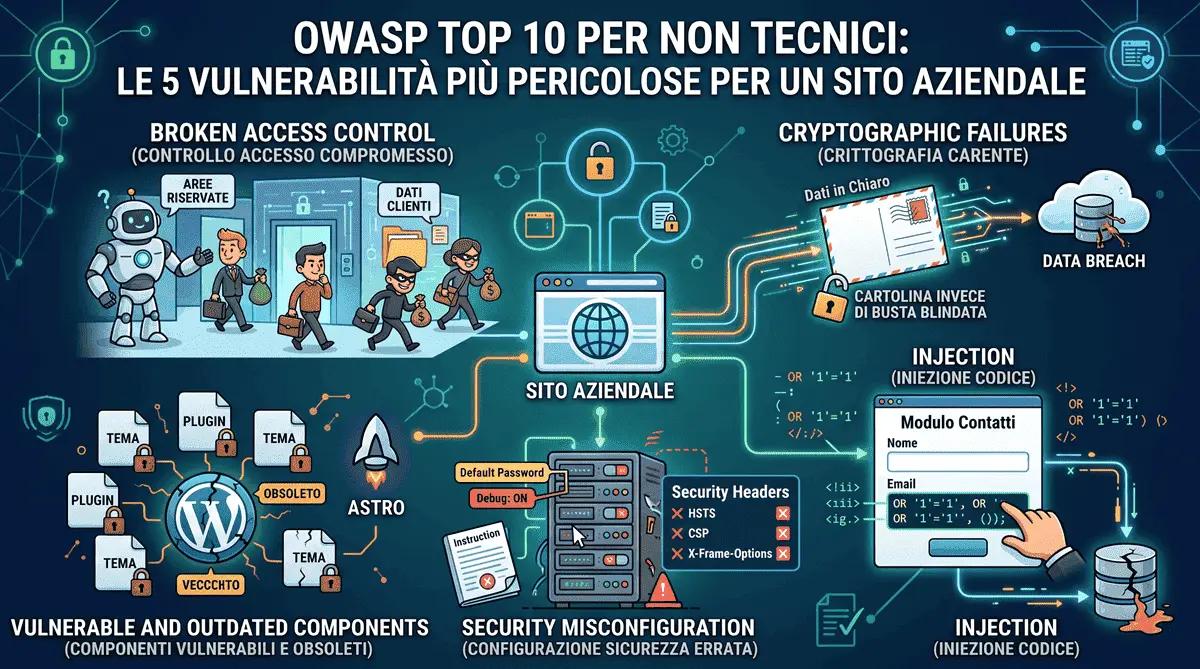
Oltre ai server e ai protocolli, c’è un tema di architettura. I classici siti WordPress sono presi di mira ogni giorno perché si basano su database e plugin che devono essere costantemente aggiornati. Un solo plugin obsoleto può far crollare l’intero sito - un compromesso che analizzo nel dettaglio nel mio confronto tra sito custom e WordPress.
Costruendo siti in Astro (specialmente in modalità statica, come questo stesso sito), eliminiamo gran parte di questa superficie d’attacco. Non c’è un database direttamente esposto e non ci sono pannelli di amministrazione vulnerabili da hackerare. L’infrastruttura è intrinsecamente più blindata.
Conclusione
La sicurezza web non è una casella da spuntare una volta per tutte, ma un processo continuo che prosegue ben oltre il giorno del lancio - ne parlo nel dettaglio nella mia guida alla manutenzione post Go-Live. Spesso le aziende si concentrano solo su grafiche accattivanti, dimenticando che un singolo incidente di sicurezza (Data Breach) può distruggere anni di reputazione costruita con fatica - e generare anche conseguenze concrete sul fronte GDPR, come racconto nella mia guida all’adeguamento privacy 2026. Assicurati che il tuo sviluppatore non si limiti a farti un “bel sito”, ma che ti consegni una vera e propria roccaforte digitale.
Domande Frequenti
Perché l'HTTPS non basta più per garantire la sicurezza di un sito web?
L'HTTPS protegge i dati in transito crittografandoli, ma non difende il sito da minacce strutturali come il Clickjacking o l'esecuzione di file mascherati. Per una protezione completa, è necessario configurare specifiche istruzioni server chiamate Security Headers, che agiscono a un livello diverso e complementare.
Cosa sono i Security Headers e quali sono i più importanti?
I Security Headers sono direttive invisibili inviate dal server al browser per prevenire vulnerabilità. I fondamentali includono HSTS (per forzare connessioni sicure), X-Frame-Options (contro il Clickjacking), X-Content-Type-Options (contro il MIME-sniffing), Referrer-Policy e Permissions-Policy.
Offri consulenza per la messa in sicurezza dei siti web nelle Marche?
Sì. Dal mio studio di Civitanova Marche progetto infrastrutture web in Astro, intrinsecamente sicure perché prive di database esposti o plugin vulnerabili, e configuro rigorosamente HTTPS e Security Headers per le PMI del territorio.
Hai un progetto simile in mente?
Se questo articolo ti ha dato spunti utili, posso aiutarti a metterli in pratica sul tuo sito o progetto.
Richiedi un preventivo gratuito