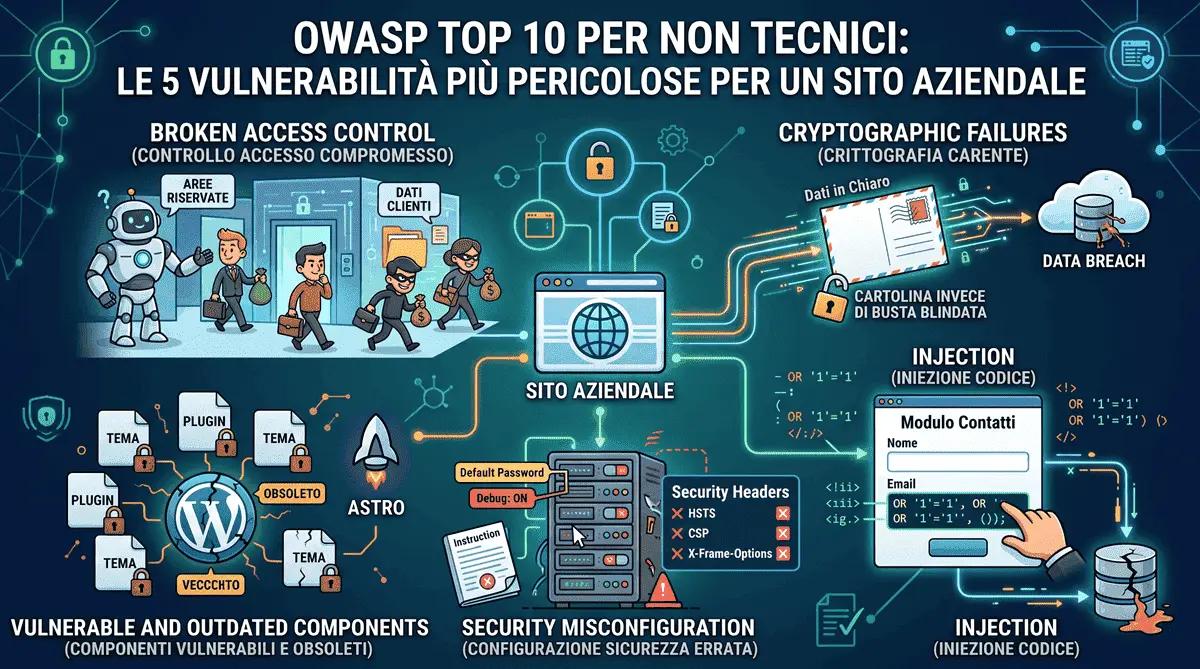
OWASP Top 10 Spiegato ai Non Tecnici: le 5 Vulnerabilità più Pericolose per un Sito Aziendale
Una delle frasi che mi sento ripetere più spesso dagli imprenditori durante le prime consulenze è: “Perché un hacker dovrebbe perdere tempo ad attaccare il sito della mia piccola azienda? Non siamo mica una banca”.
Questo ragionamento si basa su un malinteso fondamentale. Nel web moderno, gli attacchi informatici raramente sono mirati. I criminali utilizzano software automatizzati (bot) che scansionano milioni di siti web al giorno, 24 ore su 24, alla ricerca di porte lasciate sbadatamente aperte. Che tu venda macchinari industriali, scarpe o servizi di consulenza, se il tuo sito ha una vulnerabilità, il bot entrerà. E il bottino, ovvero i dati personali dei tuoi clienti o l’infrastruttura stessa per inviare spam, ha un immenso valore sul mercato nero.
Per mappare queste minacce, gli esperti di sicurezza globale fanno riferimento all’OWASP Top 10, un documento che elenca le dieci vulnerabilità web più critiche e diffuse. Non le tratteremo tutte e dieci con lo stesso livello di dettaglio tecnico: qui vediamo le 5 che, per un’azienda senza un reparto IT dedicato, comportano il rischio più concreto e immediato - tradotte in un linguaggio semplice, per capire come mettono a rischio il tuo business.
1. La Porta sul Retro: “Broken Access Control”
Questa è attualmente la vulnerabilità numero uno al mondo. Immagina un impiegato che ha il badge per entrare in ufficio, ma scopre che con quello stesso badge può aprire anche la cassaforte del direttore.
Nel contesto di un sito web, questo accade quando le regole su chi può vedere cosa sono configurate male. Un caso classico si verifica negli e-commerce o nei portali clienti: l’utente accede alla propria fattura al link tuosito.com/fatture?id=105. Se cambia manualmente il numero in 106 e il sito gli mostra la fattura di un altro cliente, siamo di fronte a un “Broken Access Control”.
L’impatto aziendale è devastante: violazione istantanea del GDPR, multe salatissime e perdita totale della fiducia dei clienti - un rischio che vale la pena leggere insieme alla mia guida all’adeguamento GDPR 2026.
2. La Cartolina invece della Busta Blindata: “Cryptographic Failures”
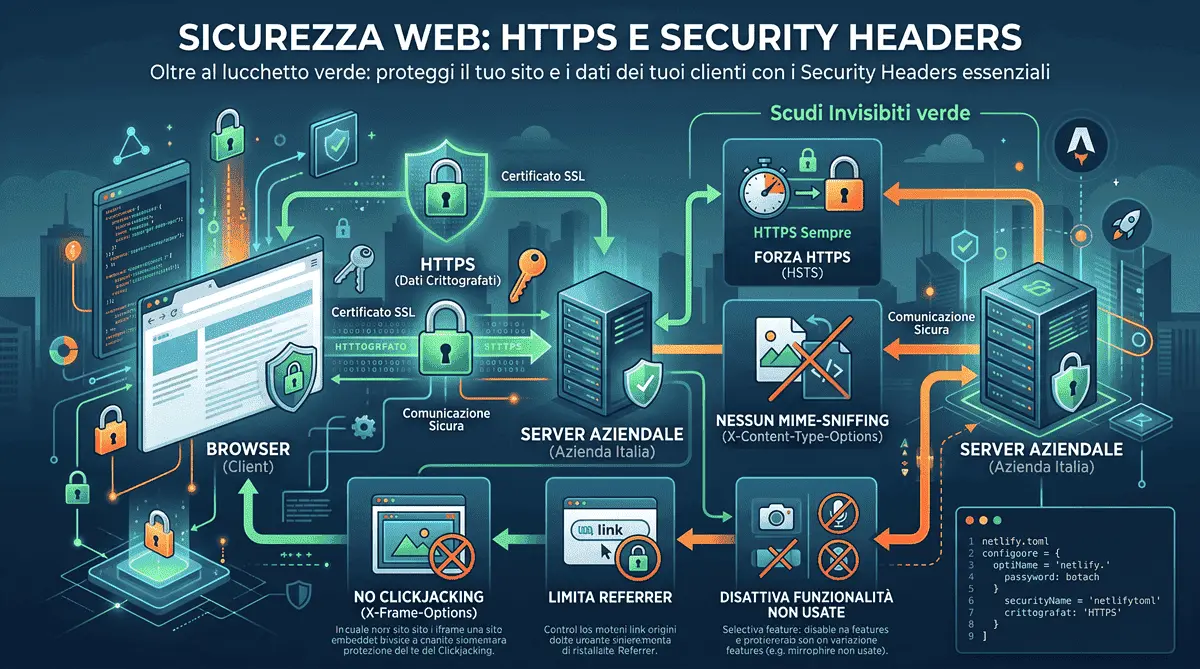
Questa vulnerabilità riguarda i dati sensibili (password, numeri di carta, documenti d’identità) trasmessi o conservati senza una protezione crittografica adeguata. È lo stesso identico principio della “cartolina postale contro busta blindata” con cui spiego l’HTTPS nella mia guida a HTTPS e Security Headers: se i dati viaggiano o vengono salvati in chiaro, chiunque intercetti quel traffico o violi quel database li legge senza il minimo sforzo.
Un errore tipico, spesso invisibile a un non tecnico, è un sito che sembra sicuro (mostra il lucchetto verde) ma poi salva le password degli utenti in chiaro nel database, oppure invia dati sensibili via email non cifrata. Il lucchetto nella barra degli indirizzi protegge solo il tragitto tra browser e server: cosa succede dopo che i dati sono arrivati è un problema distinto, e altrettanto critico.
3. Il Modulo Avvelenato: “Injection”
I moduli di contatto, le barre di ricerca e i form di login sono le finestre attraverso cui gli utenti comunicano con il database del tuo sito. L’attacco di Injection (come la famosa SQL Injection) avviene quando un utente non inserisce il proprio nome o la propria email, ma digita un pezzo di codice malevolo.
Se il sito è programmato male e non “igienizza” (filtra) queste informazioni prima di leggerle, il server eseguirà quel codice pensando che sia un comando legittimo. L’hacker può ordinare al database di cancellare tutti i prodotti, oppure di scaricare l’intero archivio delle password in pochi secondi. È lo stesso identico rischio, generato però dal codice invece che dall’utente, che descrivo a proposito della “Sicurezza Invisibile” nel mio articolo sui limiti del Vibe Coding: un’AI può copiare online un pattern di query vulnerabile senza che nessuno se ne accorga, finché non è troppo tardi.
Su questo stesso sito il problema non si pone nemmeno in linea di principio: il form di contatto non scrive su un database SQL gestito da me, ma inoltra i dati a Netlify Forms tramite una fetch() verso l’infrastruttura di hosting - non c’è alcuna query da poter iniettare.
4. Il Manuale di Istruzioni Perso: “Security Misconfiguration”
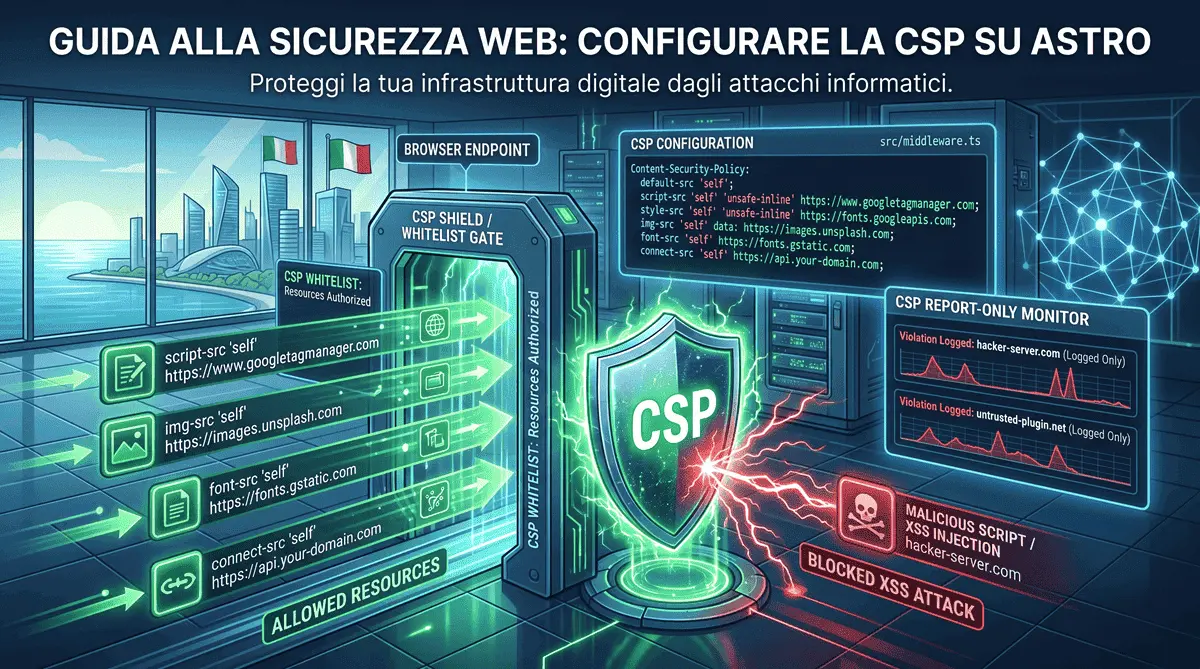
Non basta scegliere strumenti sicuri: vanno anche configurati correttamente. La Security Misconfiguration è la categoria più ampia e trasversale dell’OWASP Top 10, e include cose apparentemente banali: password di default mai cambiate, messaggi di errore troppo dettagliati che rivelano la struttura interna del server a un attaccante, permessi di amministrazione lasciati troppo permissivi - oppure, il caso che riguarda praticamente ogni sito web, i Security Headers HTTP mancanti o mal configurati.
Ne parlo nel dettaglio, con la configurazione reale usata su questo sito, nelle mie guide a HTTPS e Security Headers e alla Content Security Policy su Astro: sono esattamente il “manuale di istruzioni” che dice al browser dell’utente come comportarsi per non mettersi nei guai, e la loro assenza è una delle configurazioni errate più comuni (e più facilmente evitabili) in assoluto.
5. Il Lucchetto Arrugginito: “Vulnerable and Outdated Components”
Questa è la principale causa di violazione per i siti basati su CMS tradizionali (come WordPress). Spesso i siti web sono costruiti assemblando decine di componenti esterni, temi e plugin - un compromesso che analizzo nel dettaglio nel mio confronto tra sito custom e WordPress.
Se non aggiorni costantemente questi componenti, il tuo sito diventa una bomba a orologeria. Quando viene scoperta una falla in un plugin popolare, la notizia diventa pubblica. Gli hacker aggiornano immediatamente i loro bot per cercare tutti i siti web nel mondo che usano ancora quella vecchia versione del plugin e li infettano in blocco. È l’equivalente digitale di non cambiare mai la serratura del negozio pur sapendo che qualcuno ha distribuito in giro copie delle tue chiavi.
Sicurezza by Design, non “a tassa”
Costruire un sito non significa solo renderlo graficamente accattivante, ma dotarlo di fondamenta sicure (Security by Design). È per questo che nei miei progetti propongo architetture moderne come Astro: generando pagine statiche e separando nettamente il database dall’interfaccia pubblica, eliminiamo alla radice intere categorie di attacchi come le Injection, e riduciamo drasticamente la superficie su cui una Security Misconfiguration può nascondersi.
La sicurezza di un sito web non è una “tassa” tecnica o un servizio extra, ma la polizza assicurativa più importante per proteggere la continuità e la reputazione della tua azienda.
Domande Frequenti
Perché l'OWASP Top 10 è importante per una piccola azienda?
L'OWASP Top 10 elenca le vulnerabilità web più sfruttate dagli hacker. Per una piccola azienda, ignorarle significa esporre il proprio sito a bot automatizzati che rubano dati o infettano il server, causando danni di immagine e pesanti sanzioni GDPR - le stesse conseguenze economiche che dettaglio nella mia guida all'adeguamento privacy.
Cos'è una vulnerabilità di Injection e come si previene?
L'Injection (come la SQL Injection) avviene quando un utente inserisce codice malevolo nei form del sito, ingannando il server per rubare o cancellare dati. Si previene filtrando rigorosamente ogni input oppure, meglio ancora, adottando architetture che non espongono affatto un database interrogabile dal pubblico, come i siti statici in Astro.
Come metti in sicurezza i siti web aziendali?
Applico il principio della 'Security by Design'. Sviluppo piattaforme web in Astro, configurando rigorosamente i Security Headers (HSTS, CSP, X-Frame-Options) ed eliminando l'uso di plugin vulnerabili o database esposti, offrendo alle aziende massima protezione contro gli attacchi automatizzati.
Hai un progetto simile in mente?
Se questo articolo ti ha dato spunti utili, posso aiutarti a metterli in pratica sul tuo sito o progetto.
Richiedi un preventivo gratuito